

- Details
- Tools
KI-gestützte Cybersecurity für industrielles 5G
Siemens hat auf dem Mobile World Congress 2026 eine verifizierte Cybersecurity-Lösung für industrielle private 5G-Netzwerke in Zusammenarbeit mit Palo Alto Networks angekündigt. Die Lösung kombiniert Siemens' private 5G-Infrastruktur mit der Next-Generation Firewall (NGFW) von Palo Alto Networks, die speziell für Künstliche Intelligenz (KI) optimiert wurde. Siemens hat die Lösung umfassend getestet, um hohe Verfügbarkeit, Netzwerkresilienz und unterbrechungsfreien Betrieb sicherzustellen. Sie ermöglicht es Herstellern, unterschiedliche industrielle Sicherheitsanforderungen zu erfüllen und gleichzeitig die kritische Leistung aufrechtzuerhalten, die ihre zunehmend KI-gesteuerten Produktionen erfordern.
„Eine Pharmaproduktion hat andere Sicherheitsanforderungen als eine Automobilmontagelinie", sagt Michael Metzler, Vice President Horizontal Management Cybersecurity for Digital Industries bei Siemens. „Die verifizierte Lösung von Siemens mit Palo Alto Networks adressiert diese branchenspezifischen Anforderungen durch eine speziell entwickelte Architektur. Hersteller erhalten dadurch sichere 5G-Konnektivität, die auf ihre Betriebsabläufe zugeschnitten ist – ohne Kompromisse bei der Leistung."
„Palo Alto Networks und Siemens vernetzen nicht nur die Fabrikhalle – wir bauen das zentrale Nervensystem für die Zukunft der Industrie. Eine Zukunft, die intelligent, autonom und von Grund auf sicher ist", sagt Dharminder Debisarun, Smart Industries Cybersecurity Executive bei Palo Alto Networks.
Industrietaugliche Sicherheit
Datengetriebene Produktionssysteme benötigen drahtlose Konnektivität für unzählige Sensoren und mobile Assets. Das macht privates 5G zu einer unverzichtbaren Infrastruktur. Gleichzeitig können Cyberangriffe kostspielige Ausfallzeiten verursachen oder die Sicherheit von Mitarbeitern gefährden. Zusätzlich verlangen Regulierungen wie NIS2 Defense-in-Depth-Sicherheitsarchitekturen, die Industriestandards wie etwa IEC 62443 entsprechen. Standard-IT-Sicherheitslösungen können Leistungsengpässe verursachen oder adressieren OT-spezifische Bedrohungen in industriellen Umgebungen nicht ausreichend.
Die Zusammenarbeit zwischen Siemens und Palo Alto Networks adressiert diese Lücke. Palo Alto Networks hat seine NGFW-Technologie speziell für Siemens' private 5G-Infrastruktur optimiert. Siemens hat die Lösung in umfangreichen Tests über mehrere Einsatzszenarien hinweg verifiziert. Dieser Verifizierungsprozess bestätigt, dass die Lösung industrietaugliche Sicherheit liefert, ohne die niedrige Latenz und den hohen Durchsatz zu beeinträchtigen, die Echtzeit-Produktionssysteme erfordern – ein entscheidender Unterschied zu generischen IT-Sicherheitsansätzen.
Die Lösung kombiniert drei Elemente für erweiterte Cybersecurity. Siemens hat die Lösung speziell für industrielle Umgebungen in seinem Digital Connectivity Lab in Erlangen getestet und verifiziert:
Siemens' private 5G-Infrastruktur bietet lokale, deterministische drahtlose Konnektivität für mobile und bewegliche Assets mit integrierten Sicherheitsfunktionen, die die Core-Network-Infrastruktur schützen. Die Lösung gewährleistet Datensouveränität und Kommunikation mit niedriger Latenz – unabhängig von Mobilfunknetzbetreibern.
SINEC Security Monitor: Siemens-Software für passives, nicht-intrusives, kontinuierliches On-Premises-Sicherheitsmonitoring während der Produktion. Das System identifiziert Kommunikationsanomalien, nicht autorisierte Geräte oder potenzielle Bedrohungen, ohne den Produktionsbetrieb zu beeinträchtigen.
Palo Alto Networks Firewall liefert Layer-7-Sicherheit und dedizierte OT-Protokollanalyse, die speziell für industrielle Umgebungen optimiert wurde. Anders als Standard-IT-Sicherheitslösungen bietet sie Deep Packet Inspection für OT-Protokolle und behält dabei die niedrige Latenz bei, die Echtzeit-Steuerungsanwendungen erfordern – jetzt auch in der drahtlosen Kommunikation über private 5G-Netzwerke. Dies umfasst Schutz vor Malware, Eindringversuchen und Datenexfiltration ohne die Leistungseinbußen, die für handelsübliche Sicherheitstools typisch sind.
Diese verifizierte Architektur erfüllt die IEC-62443-Anforderungen für die Sicherheit industrieller Automatisierungs- und Steuerungssysteme und erhält gleichzeitig die Leistungsmerkmale aufrecht, die für zeitkritische Produktionsanwendungen essenziell sind. Die Lösung ist ab sofort als Teil des Siemens-Xcelerator-Portfolios verfügbar.
- Details
Populär
Haus über Haus: Wie New York mit Luftrechten baut
Knauf investiert 30 Millionen Euro in Recyclinganlage
Langstrecke unter Strom
Homo Strolzus
Studierende tauchten in Chinas Tech-Welt ein
Umfrage: Wie gut sind Unternehmen auch kommunikativ auf NIS2 vorbereitet?
Office & TalkView all
- Details
- Officetalk
»Abnehmen, reinigen, wieder montieren«
- Gerhard Popp
- 26.Okt..2026
- Details
- Officetalk
Office Report 2026/27: 102 Millionen Euro Miete für Büros, die niemand braucht
- Gerhard Popp
- 21.Okt..2026
- Details
- Officetalk
Resiliente Gemeinden: Wenn das Geld fehlt, zählt das Modell
- Gerhard Popp
- 16.Okt..2026
- Details
- Officetalk
Input Conference 2026: Kreislaufwirtschaft am Bau hakt an den Daten
- Gerhard Popp
- 16.Okt..2026
Leben & StilView all
- Details
- Leben & Stil
Memento malochi
- Rainer Sigl
- 22.Okt..2026
- Details
- Köpfe
Netzwerke kreieren
- Karin Legat
- 22.Okt..2026
- Details
- Köpfe
Martin Resel wechselt zu Swisscom
- Redaktion
- 20.Okt..2026
- Details
- Köpfe
Neuer Cybersecurity-Chef bei Atos
- Redaktion
- 19.Okt..2026
Produkte & ProjekteView all
- Details
- Produkte & Projekte
BIM: aktuelle Vorzeigeprojekte
- Redaktion
- 22.Okt..2026
- Details
- Projekte
Gemeinsam auf digitaler Schiene: ÖBB erneuert SAP-Systeme
- Redaktion
- 21.Okt..2026
- Details
- Produkte & Projekte
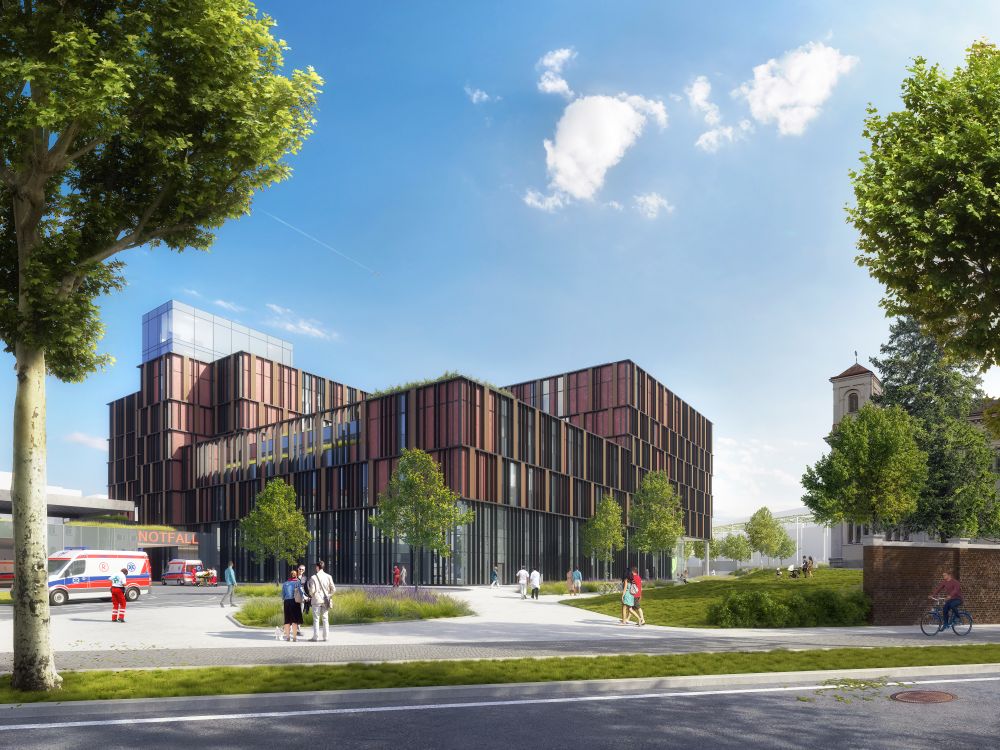
152-Millionen-Auftrag für Klinik Favoriten
- Redaktion
- 15.Okt..2026
- Details
- Produkte & Projekte
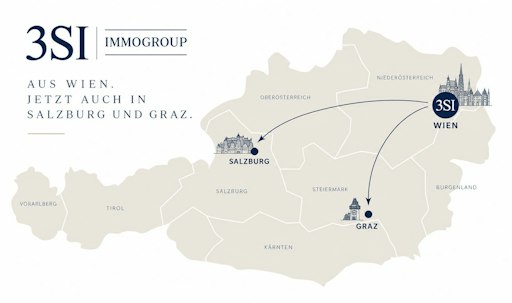
3SI erweitert den Radius
- Redaktion
- 29.Sep..2026