

- Details
- Digitalisierung, KI & Tech
IT-Fachkräfte häufiger von komplexen Cyberbedrohungen betroffen
Bis zu 90 Prozent der Befragten je nach Berufsgruppe sind bereits von Cybervorfällen betroffen. Marketing-Fachkräfte werden besonders häufig mit unterschiedlichen Vorfallarten konfrontiert.
Eine aktuelle Kaspersky-Studie zeigt, dass zwischen 82 und knapp 90 Prozent der Befragten aus verschiedenen Berufsgruppen bereits von Cybervorfällen betroffen waren. Dabei schützt technisches Fachwissen nicht automatisch vor Angriffen: Während IT-Fachkräfte seltener mit alltäglichen Betrugsversuchen konfrontiert sind, berichten sie häufiger von Malware, KI-gestütztem Betrug und Angriffen auf vernetzte Geräte. Besonders häufig von unterschiedlichen Vorfallarten betroffen sind Mitarbeitende im Marketing; die höchste Vorfallrate verzeichnen Beschäftigte aus den Bereichen Risikomanagement, Recht und Compliance. Übergreifend setzen Betroffene nach Sicherheitsvorfällen eher auf veränderte Verhaltensweisen als auf zusätzliche technische Schutzmaßnahmen. Die Ergebnisse verdeutlichen zudem, dass Unternehmen ihre Sicherheitsstrategien an unterschiedliche Risikoprofile anpassen und technische Schutzmaßnahmen mit gezielter Sensibilisierung verbinden sollten.
Das Risiko von Cybervorfällen ist über alle untersuchten Berufsgruppen hinweg hoch, wenn sich auch Unterschiede hinsichtlich der Bedrohungen ergeben. Laut aktueller Kaspersky-Studie berichten Mitarbeitende in administrativen und unterstützenden Unternehmensfunktionen am wenigsten von entsprechenden Vorfällen (82 Prozent); am häufigsten betroffen sind hingegen Befragte aus den Bereichen Risikomanagement, Recht und Compliance (knapp 90 Prozent).
Über alle Berufsgruppen hinweg zählen betrügerische Anrufe und SMS (41 Prozent), Spam (40 Prozent) sowie unerwünschte Werbung (knapp 26 Prozent) zu den häufigsten Vorfällen. Die größten Sorgen bereiten den Befragten allerdings komplexere Bedrohungen: 46 Prozent fürchten Datenlecks, 45 Prozent die Übernahme ihrer Social-Media-Konten und 38 Prozent den Diebstahl persönlicher Daten.
Technisches Fachwissen verändert das Bedrohungsprofil
Mitarbeitende in technischen Berufen, darunter IT-Sicherheit, IT-Support und Softwareentwicklung, sind seltener von alltäglichen Betrugsversuchen betroffen als Befragte ohne technischen Hintergrund. So berichten 36 Prozent von betrügerischen Anrufen und SMS, gegenüber 43 Prozent der nichttechnischen Berufsgruppen. Auch Spam tritt unter technisch versierten Befragten seltener auf (37 Prozent gegenüber 41 Prozent).
Bei komplexeren Bedrohungen zeigt sich jedoch ein umgekehrtes Bild. IT-nahe Berufsgruppen berichten häufiger von: Malware-Angriffen (11 Prozent gegenüber 8,5 Prozent); KI-gestützten Betrugsversuchen und Deepfakes (9 Prozent gegenüber 6 Prozent); Angriffen auf vernetzte Geräte (knapp 7 Prozent gegenüber 4 Prozent). Unter den IT-Sicherheitsexperten liegt der Anteil derjenigen, die mindestens einen Cybervorfall erlebt haben, bei 86 Prozent und damit ebenfalls über dem Gesamtdurchschnitt.
Die Ergebnisse zeigen, dass technisches Fachwissen zwar dabei helfen kann, offensichtliche Betrugsversuche zu erkennen, jedoch keinen umfassenden Schutz vor Cyberbedrohungen bietet. Für Unternehmen bedeutet dies, dass sich Sicherheitsmaßnahmen nicht allein auf die technische Expertise ihrer Mitarbeitenden stützen sollten. Vielmehr gilt es, unterschiedliche Bedrohungsszenarien bei der Entwicklung von Sicherheitsstrategien zu berücksichtigen.
Marketing besonders häufig betroffen – hohe Vorfallrate bei Compliance-Fachkräften
Besonders anfällig für Bedrohungen scheinen Mitarbeitende im Marketing zu sein. Mit durchschnittlich 4,5 unterschiedlichen Cybervorfällen berichten sie von mehr Vorfallarten als jede andere untersuchte Berufsgruppe. Über alle Befragten hinweg liegt dieser Wert bei 3,7. Gleichzeitig reagieren Marketing-Fachkräfte vergleichsweise häufig mit Veränderungen ihres Sicherheitsverhaltens. So verzichten 42 Prozent nach einem Vorfall bei Transaktionen auf die Nutzung öffentlicher WLAN-Netze, gegenüber 24 Prozent im Gesamtdurchschnitt. Weitere 41 Prozent ändern ihre Passwörter häufiger (Gesamtdurchschnitt: knapp 27 Prozent) und 33 Prozent erstellen häufiger Datensicherungen (Gesamtdurchschnitt: 23 Prozent).
Mitarbeitende aus den Bereichen Risikomanagement, Recht und Compliance weisen hingegen mit rund 90 Prozent die höchste Vorfallrate aller untersuchten Berufsgruppen auf. Trotz dieser hohen Betroffenheit greifen sie nach einem Sicherheitsvorfall nicht häufiger als andere Berufsgruppen auf fortschrittlichere Schutzmaßnahmen zurück. Stattdessen setzen sie vor allem auf grundlegende Vorsichtsmaßnahmen, beispielsweise das Ignorieren unbekannter Telefonnummern, die Verwendung individueller Passwörter und die Überprüfung von Zugangsdaten auf bekannte Datenlecks.
Nach Cybervorfällen: Verhaltensanpassung statt technischer Schutzmaßnahmen
Die Ergebnisse der Kaspersky-Studie zeigen zudem eine Diskrepanz zwischen dem Erleben von Cybervorfällen und der anschließenden Umsetzung technischer Sicherheitsmaßnahmen. So geben rund 45 Prozent der Befragten an, nach einem Vorfall keine Anrufe unbekannter Nummern mehr anzunehmen. Weitere knapp 37 Prozent meiden seitdem nicht vertrauenswürdige Webseiten. Technische Schutzmaßnahmen werden hingegen deutlich seltener umgesetzt: Lediglich 30 Prozent aktivieren die Multi-Faktor-Authentifizierung und nur 24 Prozent installieren eine Sicherheitssoftware.
Für Unternehmen ergibt sich daraus die Notwendigkeit, Sicherheitsbewusstsein und technische Schutzmaßnahmen miteinander zu verbinden. Denn ein verändertes Nutzerverhalten allein reicht nicht aus, um Mitarbeitende zuverlässig vor unterschiedlichen Cyberbedrohungen zu schützen.
„Die Ergebnisse verdeutlichen, dass es keinen universellen Ansatz für Cybersicherheit gibt. Welche Schutzmaßnahmen sinnvoll sind, hängt maßgeblich davon ab, wie Menschen im beruflichen und privaten Alltag digitale Technologien nutzen“, erklärt Vladimir Dashchenko, Cybersicherheitsexperte bei Kaspersky. „Marketing-Fachkräfte, Compliance-Spezialisten und IT-Experten sind mit unterschiedlichen Bedrohungsszenarien konfrontiert. Entsprechend müssen Sicherheitsverhalten und Schutzmaßnahmen an die jeweiligen Tätigkeiten und Nutzungsgewohnheiten angepasst werden. Da Betrugsmaschen zunehmend vielfältiger werden und verstärkt auf Künstliche Intelligenz setzen, kommt es darauf an, einen möglichst automatisierten und bedarfsgerechten Schutz über alle genutzten Geräte hinweg sicherzustellen.“
- Details
Populär
IT-Projekte: Einreichen und gewinnen – eAward 2027!
Best of ... Connectivity

Strom für die schweren Aufgaben
Primetals: Brownfield-Conversion auf SAP S/4HANA
Viermal ÖGNI-Gold für PIER05
Tierlieb
Leben & StilView all
- Details
- Leben & Stil
Phil Gutes auch für die Kultur
- Rhea Krčmářová
- 06.Okt..2026
- Details
- Köpfe
Das Jobkarussell dreht sich im September 2026
- Angela Heissenberger
- 06.Okt..2026
- Details
- Köpfe
Wechsel von Microsoft zu SAP
- Redaktion
- 05.Okt..2026
- Details
- Leben & Stil
Homo Strolzus
- Redaktion
- 29.Sep..2026
Office & TalkView all
- Details
- Officetalk
Resiliente Gemeinden: Wenn das Geld fehlt, zählt das Modell
- Bernd Affenzeller
- 16.Okt..2026
- Details
- Officetalk
Input Conference 2026: Kreislaufwirtschaft am Bau hakt an den Daten
- Gerhard Popp
- 16.Okt..2026
- Details
- Officetalk
Österreichs größtes Berufsschulgebäude wird mit CO2-reduzierten Beton errichtet
- Gerhard Popp
- 08.Okt..2026
- Details
- Officetalk
KliNa Tag 2026: Klimaschutz am Bau kommt von unten
- Gerhard Popp
- 02.Okt..2026
Produkte & ProjekteView all
- Details
- Produkte & Projekte
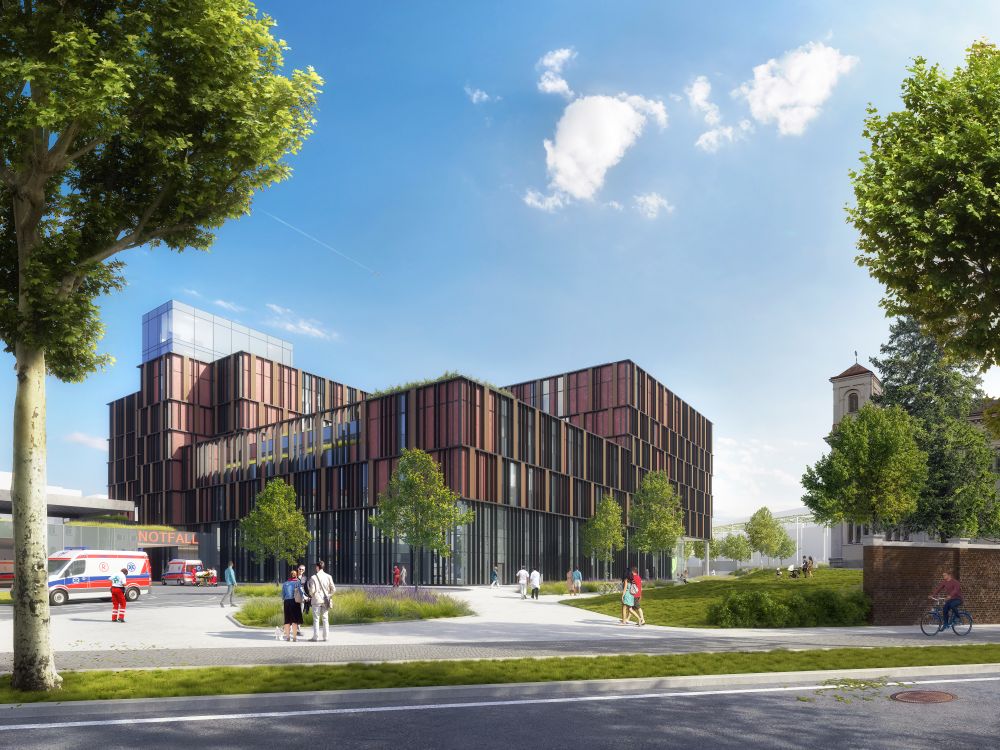
152-Millionen-Auftrag für Klinik Favoriten
- Redaktion
- 15.Okt..2026
- Details
- Produkte & Projekte
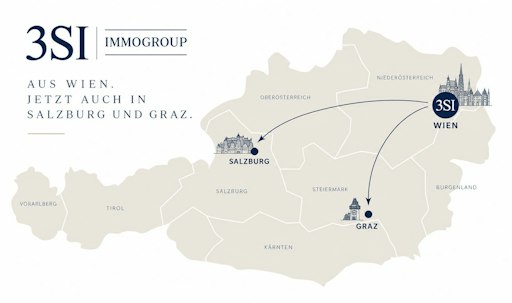
3SI erweitert den Radius
- Redaktion
- 29.Sep..2026
- Details
- Produkte & Projekte
Knauf investiert 30 Millionen Euro in Recyclinganlage
- Redaktion
- 21.Sep..2026
- Details
- Produkte & Projekte
Langstrecke unter Strom
- Redaktion
- 16.Sep..2026