

Warum eine Bemerkung des US-Präsidenten über Schweizer Zinsen in jedes europäische Risikoregister gehört
Am 19. August 2026 wurde Donald Trump im Roosevelt Room des Weißen Hauses gefragt, ob seine Regierung genug getan habe, um den Anleihemarkt zu stabilisieren. Der Anlass war handfest: Die Rendite dreißigjähriger US-Staatsanleihen war auf 5,31 Prozent gestiegen, den höchsten Stand seit 2007, zehnjährige Papiere lagen bei knapp 4,7 Prozent, und die US-Staatsverschuldung hatte am selben Tag 40 Billionen Dollar überschritten, fünf Monate nach dem Erreichen der 39-Billionen-Marke.
In seiner Antwort sprach Trump nicht von der Notenbank, nicht von der Emissionspolitik des Treasury und nicht von Inflationserwartungen. Trump verwies vielmehr darauf, dass die Schweiz die niedrigsten Zinsen der Welt habe, ein halbes Prozent, während die USA 3,5 Prozent zahlten.
Und dann betonte Trump gegenüber dem Washington Examiner er habe das „absolute right to cut off all business with a country like Switzerland". Zuletzt ergänzte Trump noch, dass er die Schweiz alleine nicht herausgreifen wolle, es gäbe noch rund sechzig vergleichbare Länder. Über diese Länder sagte er: „They live off the United States."
Es wäre naheliegend, die Episode als das abzutun, was sie in ihrer unmittelbaren Wirkung wohl ist: Eine der für den US-Präsidenten typischen verbalen Entgleisungen. Kein Dekret, keine Verordnung, keine Sanktionsliste. Die Schweiz wird morgen früh nicht vom US-Handel abgeschnitten.
Für eine seriöse Risikoanalyse ist aber nicht die Wahrscheinlichkeit dieses konkreten Ereignisses alleine interessant, sondern die Struktur der Begründung. Der Anlass ist hier weder ein Handelsstreit noch ein Bündnisstreit noch ein Rechtskonflikt. Der Anlass ist die Geldpolitik einer unabhängigen ausländischen Zentralbank. Also ein Umstand, den der betroffene Staat nicht durch Wohlverhalten gegenüber Washington ändern kann und den ein Schweizer Unternehmen erst recht nicht beeinflussen kann.
Damit verschiebt sich etwas Grundsätzliches. Die klassische Annahme im Umgang mit extraterritorialem Recht lautet: Wer sich an Recht und Verträge hält und in keinen politischen Konflikt gerät, wird nicht getroffen. Diese Annahme gilt nur solange, solange Eskalation (wie schon oft in den vergangenen 1 1/2 Jahren) an das Verhalten des Gegenübers gekoppelt ist. Wird sie an dessen bloße wirtschaftliche Lage gekoppelt, entfällt jede Möglichkeit, sich durch "Konformität" oder "Deals" abzusichern. Ein Risiko, dessen Auslöser man durch eigenes Verhalten nicht beeinflussen kann, lässt sich nicht durch Vertragstreue mindern, sondern nur durch Architektur.
Verfügbarkeit ist die vernachlässigte SchutzklasseCLOUD Act, FISA 702, Art. 44 ff. und Art. 48 DSGVO, Angemessenheitsbeschluss, Transfer Impact Assessment: Alles dreht sich rein aus dieser Perspektive um die Frage, wer Zugriff auf Daten nehmen kann.
Die Frage, die aus einer Abschaltdrohung des höchsten Repräsentanten eines ehemaligen Bündnispartners folgt, ist eine andere. Sie betrifft Verfügbarkeit und Integrität, also Art. 32 Abs. 1 lit. b und lit. c DSGVO, Art. 21 Abs. 2 lit. c und lit. d NIS2, für Finanzunternehmen Art. 28 bis 30 DORA aber auch A.5.29 und A.5.30 in Anhang A der ISO/IEC 27001. Ein US Anbieter, der auf Basis von Executive Orders des US-Präsidenten oder anderer Rechtsgrundlagen zur Einstellung der Leistung verpflichtet wird, verletzt keine Vertraulichkeit. Er liefert schlicht nicht mehr.
Für diese Kategorie von Schaden gibt es keinen Schrems II. Es gibt keinen Angemessenheitsbeschluss, der Verfügbarkeit garantiert, keine Standardvertragsklausel, die gegen eine Executive Order hilft, und keine Zusatzmaßnahme im Sinne der EDSA-Empfehlungen, die den Dienst weiterlaufen lässt. Verschlüsselung mit eigenen Schlüsseln schützt den Inhalt, nicht den Betrieb. Wer die Schlüssel hält, aber nicht die Plattform, hat im Abschaltszenario unlesbare Daten und keinen Dienst.
Der empirische Referenzfall existiert bereitsMan muss sich dazu kein fiktives Szenario ausdenken. Im Februar 2025 sanktionierten die USA den Internationalen Strafgerichtshof und dessen Chefankläger. Kurz darauf war dessen dienstliches Microsoft-Konto nicht mehr nutzbar; berichtet wurde ein Ausweichen auf einen Schweizer Anbieter.
Microsoft bestritt damals, Dienste für den Gerichtshof als Institution eingestellt oder ausgesetzt zu haben, und diese Klarstellung ist rechtlich korrekt aber in der Praxis irrelevant. Die Differenz zwischen formaler Dienstverfügbarkeit und faktischer Arbeitsfähigkeit ist genau der Bereich, in dem operative Risiken entstehen.
Die aufschlussreichste Reaktion kam nicht aus Brüssel, sondern vom Betroffenen selbst: Der internationale Strafgerichtshof kündigte im Oktober 2025 an, seine Arbeitsplatzsoftware auf openDesk der deutschen ZenDiS umzustellen. Eine Institution mit rund 900 Beschäftigten zieht die Konsequenz, während größere Organisationen mit ungleich mehr Ressourcen immer noch Positionspapiere schreiben.
Was Brüssel daraus macht, und wo die Lücke bleibtDie EU-Kommission hat am 3. Juni 2026 das Paket zur technologischen Souveränität vorgelegt, dessen Kernstück der Cloud and AI Development Act ist, flankiert von einem Chips Act 2.0 und einer Open-Source-Strategie. Der Entwurf führt ein Rahmenwerk mit vier Souveränitätsstufen ein, an das die Beschaffung der öffentlichen Hand gekoppelt werden soll, mit erkennbarer Anleihe beim französischen SecNumCloud.
Die Einstufung bleibt weitgehend den Mitgliedstaaten überlassen, die Kommission empfiehlt für Justiz, Polizei und Grenzschutz lediglich Stufe 2, und die höchste Stufe zielt im Wesentlichen auf den Verteidigungsbereich, was einen sehr kleinen Teil staatlicher Daten betrifft. Wer akzeptiert, dass eine außereuropäische Regierung im Ernstfall Einfluss auf die Verfügbarkeit von Justiz- und Polizeiinfrastruktur nehmen kann, institutionalisiert die Abhängigkeit, statt sie zu reduzieren.
Für Unternehmen ist ohnehin entscheidend, dass CADA ein Beschaffungsinstrument ist und kein Schutzschild. Wer nicht an die öffentliche Hand liefert, wird davon zunächst nur mittelbar erfasst, über Kunden, Ausschreibungen und Lieferkettenanforderungen.
Die praktische Konsequenz aus BetriebssichtSouveränität ist keine Beschaffungskategorie und kein Gütesiegel, sondern eine Dimension der Risikobeurteilung nach Kapitel 6.1.2 der ISO/IEC 27001. Konkret für die Umsetzung heißt das:
- Das Szenario „Anbieter darf nicht mehr liefern" gehört als eigener Eintrag ins Risikoregister, getrennt vom Szenario „Anbieter fällt technisch aus" und vom Szenario „Behörde greift auf Daten zu". Die Auslöser, die Vorwarnzeit und die Gegenmaßnahmen unterscheiden sich vollständig.
- Die Ausstiegsstrategie muss getestet sein, nicht dokumentiert. Art. 28 Abs. 8 DORA verlangt sie ausdrücklich; ein Exit-Plan, der nie geprobt wurde, ist eine Absichtserklärung. Die ehrliche Kennzahl ist die Zeit bis zur Wiederherstellung der Arbeitsfähigkeit auf einer alternativen Plattform.
- Die Identitätsschicht ist der kritischste Einzelpunkt. Wo Verzeichnisdienst, Authentifizierung und Zugriffssteuerung bei einem Anbieter liegen, führt dessen Ausfall nicht zum Verlust eines Dienstes, sondern zum Verlust aller angebundenen Dienste gleichzeitig.
- Datenhaltung und Formate sind wichtiger als Vertragsklauseln. Kündigungs- und Herausgaberechte nach Art. 30 Abs. 3 DORA setzen einen funktionierenden Vertragspartner voraus. Ein Anbieter unter Sanktionsdruck ist rechtlich gehindert, sie zu erfüllen.
- Konzentrationsrisiko im Sinne des Art. 29 DORA ist nicht nur die Anzahl der Anbieter, sondern die Anzahl der Jurisdiktionen. Drei US-Anbieter sind eine Jurisdiktion.
Es geht nicht um Autarkie und auch nicht darum, funktionierende Werkzeuge aus Prinzip zu ersetzen. Es geht um die nüchterne Frage, welche Prozesse in einer Organisation stillstehen, wenn eine Entscheidung fällt, auf die weder die Organisation noch ihr Anbieter noch die österreichische oder europäische Rechtsordnung Einfluss hat. Wer diese Frage nicht beantworten kann, hat kein Souveränitätsproblem im politischen Sinn, sondern eine Lücke im Kontinuitätsmanagement.
Der dahingesagte Satz von Donald Trump über die Schweiz wird dieses Mal vermutlich folgenlos bleiben. Der Maßstab und die unglaubliche klar formulierte Drohkulisse eines ehemaligen Bündnispartners, den er offenlegt, bleibt es nicht.
Dieser Beitrag ist am 23. August 2026 erschienen unter https://www.mrak.at/warum-eine-bemerkung-des-us-prasidenten-uber-schweizer-zinsen-in-jedes-europaische-risikoregister-gehort/
When you subscribe to the blog, we will send you an e-mail when there are new updates on the site so you wouldn't miss them.
About the author

By accepting you will be accessing a service provided by a third-party external to https://www.report.at/
Firmen | News


Populär
Homo Strolzus
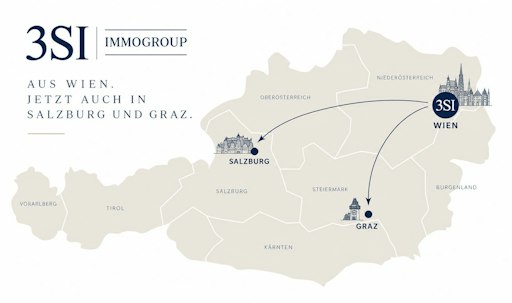
3SI erweitert den Radius
Phil Gutes auch für die Kultur
Das Jobkarussell dreht sich im September 2026
Neuer Cybersecurity-Chef bei Atos
Martin Resel wechselt zu Swisscom
Neue Blog Beiträge
Office & TalkView all
- COM_CONTENT_ARTICLE_INFO
- Officetalk
Zoonosenlabor Mödling: Wie man ein Haus baut, aus dem nichts hinausdarf
- Bernd Affenzeller
- 17.Nov..2026
- COM_CONTENT_ARTICLE_INFO
- Officetalk
GBB Award 2026: Der Bestand gewinnt
- Bernd Affenzeller
- 12.Nov..2026
- COM_CONTENT_ARTICLE_INFO
- Officetalk
Altes Hauptzollamt – vom Zollamt zum „Haus für Österreich“
- Gerhard Popp
- 10.Nov..2026
- COM_CONTENT_ARTICLE_INFO
- Officetalk
Code & Culture – wenn der Algorithmus den Sitzplan macht
- Bernd Affenzeller
- 09.Nov..2026
Leben & StilView all
- COM_CONTENT_ARTICLE_INFO
- Köpfe
Das Jobkarussell dreht sich im November 2026
- Angela Heissenberger
- 19.Nov..2026
- COM_CONTENT_ARTICLE_INFO
- Leben & Stil
Großes Interesse beim Tag der offenen Rechenzentren
- Redaktion
- 18.Nov..2026
- COM_CONTENT_ARTICLE_INFO
- Köpfe
msg Plaut: Neue Leitung von Marketing und Kommunikation
- Redaktion
- 11.Nov..2026
- COM_CONTENT_ARTICLE_INFO
- Leben & Stil
Austrian Datacenter Association verleiht ersten Data Center Award
- Redaktion
- 09.Nov..2026
Produkte & ProjekteView all
- COM_CONTENT_ARTICLE_INFO
- Produkte & Projekte
Saint-Gobain zeichnet Sieger der Trockenbau-TROPHY 2026 aus
- Redaktion
- 19.Nov..2026
- COM_CONTENT_ARTICLE_INFO
- Produkte & Projekte
Kaufmann Bausysteme realisiert Amtssitz am Spreebogen mit 382 Holzmodulen
- Redaktion
- 19.Nov..2026
- COM_CONTENT_ARTICLE_INFO
- Produkte & Projekte
IMMOMETRIC setzt auf digitales Wassermonitoring in Immobilien
- Redaktion
- 17.Nov..2026
- COM_CONTENT_ARTICLE_INFO
- Produkte & Projekte
Burj Binghatti Dubai: Doka liefert Schalung für Wohnturm
- Redaktion
- 16.Nov..2026